目次
この記事の要点
- 社内ルールが必要な理由は、入力による情報漏えい・著作権・誤情報の3リスクと、ルール不在のまま個人利用が先行する状態への対処
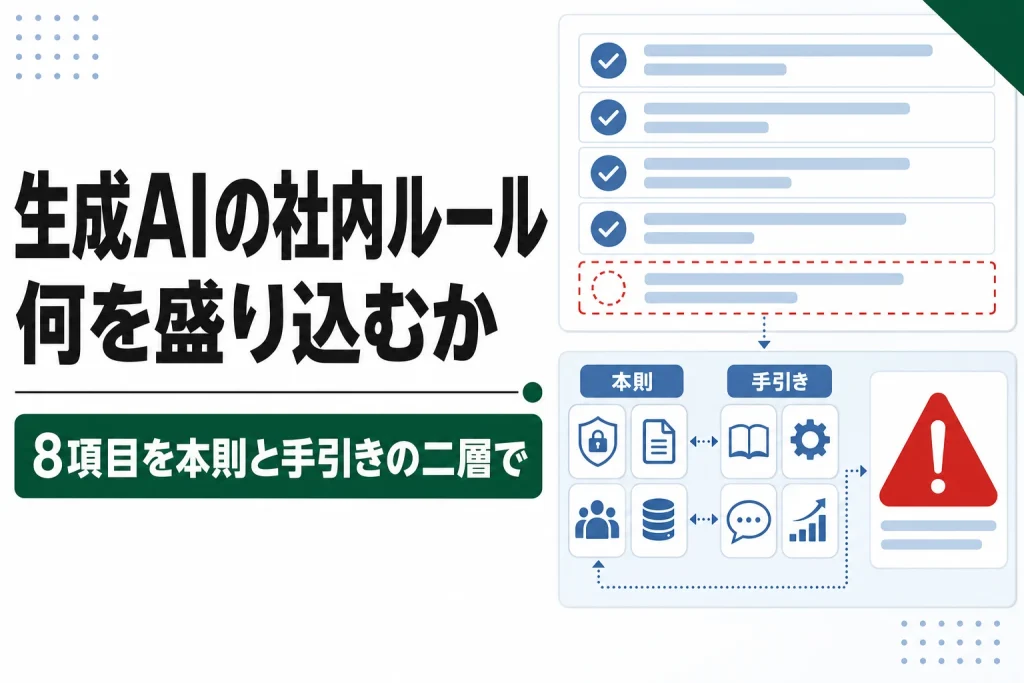
- 盛り込む項目は8つ。目的・適用範囲、利用してよいサービスの指定、入力情報の線引き、出力の確認義務、著作権、報告と責任、教育、見直し
- 章立ては全社共通の「本則」と利用者向けの「手引き」の二層構成が実用的。東京都のガイドラインが実例
- 雛形はJDLA『生成AIの利用ガイドライン』が無料公開。組織が追加・修正して使う前提
- 雛形の次は、デジタル庁の調達・利活用ガイドラインや民間企業の公開事例が、運用の細部を詰めるときの参照先になる
- 国の「AI事業者ガイドライン(第1.2版)」は10の共通の指針を提示。法的義務ではなく、リスクに応じて自社の濃淡を決めてよい
- 形骸化を防ぐ鍵は、禁止リストの外側で誰が判断し例外を誰へ戻すかまで書くこと。更新と教育をセットで続ける
禁止事項を並べた社内ルールは作ったのに、なぜ生成AIを使ってよいかという問い合わせは減らないのでしょうか。
ルール作りで先に手が付くのは、入力してはいけない情報の一覧と、使ってよいサービスの指定です。無料公開されている雛形にも整った形で載っているので、写せば体裁は整います。何をどこまで書けばよいか分からないので、まず禁止事項から着手したという話は、情報システムや法務、総務の担当者からよく聞きます。
ところが現場で迷うのは、禁止とも許可とも書かれていない場面です。顧客名を伏せた要約なら入力してよいのか。生成した文章を手直しすれば、そのまま提案書に載せてよいのか。ルールに答えがないため、判断は担当者個人に委ねられます。相談先も決まっていなければ、申告のないまま個人契約のサービスで進める使い方も出てきます。会社側は、どの業務でどの情報が入力されているかを把握できません。
足りないのは禁止事項の数ではありません。禁止リストの外側で誰が判断し、その場で決めきれない例外を誰へ戻すか、という線引きのほうです。この記事では、なぜルールが必要なのかを3つのリスクから確認したうえで、社内規定に盛り込む8項目、章立てのサンプル構成、国の「AI事業者ガイドライン(第1.2版)」との対応関係、作った後に形骸化させない運用までを順に解説します。
なぜ生成AIの社内ルールが必要なのか
情報処理推進機構(IPA)が2026年7月に公表した調査(回答企業1,799社・2026年4〜6月調査)では、AI導入は大企業を中心に拡大している一方、期待どおりまたは期待以上の効果を実感する企業の割合は限定的で、活用は業務の効率化・迅速化が中心と報告されています。
出典 情報処理推進機構(IPA)「プレス発表 国内企業のDX動向・AI活用動向のポイントを公表」2026年7月16日 https://www.ipa.go.jp/pressrelease/2026/press20260716.html
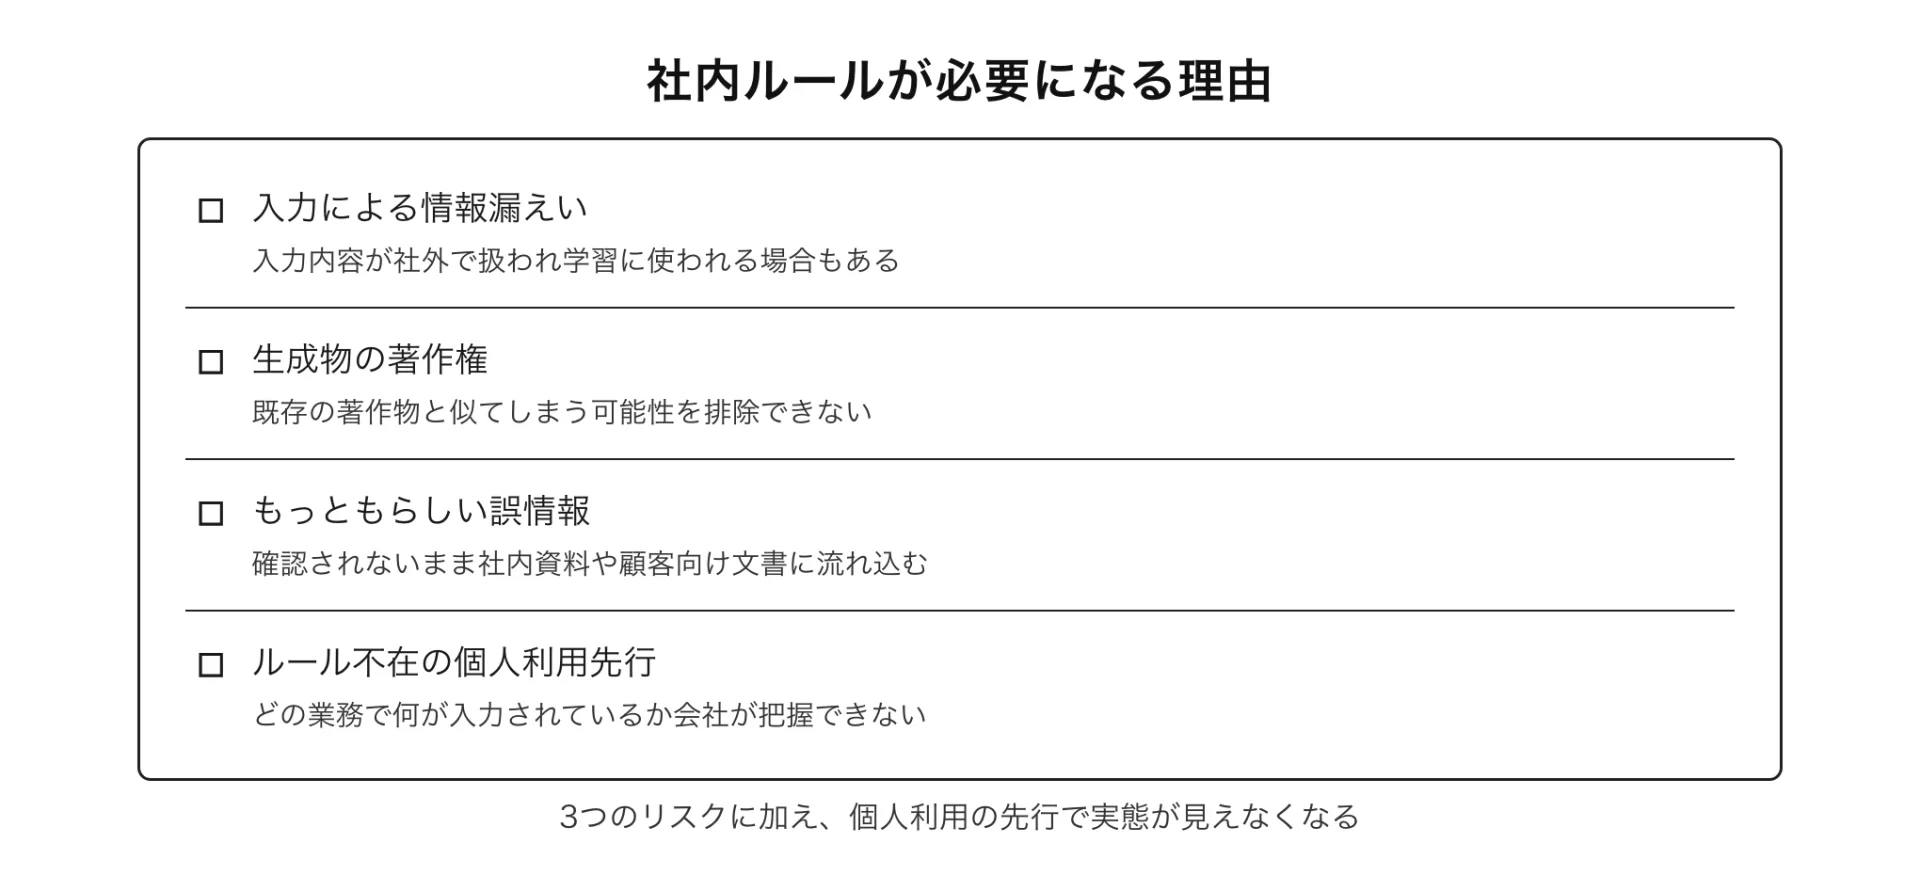
導入が広がる段階で必ず問われるのが、使い方の線引きです。生成AI特有のリスクは大きく3つに整理でき、いずれも利用者個人の注意だけでは防ぎにくい構造を持っています。
情報漏えいのリスクは入力の時点では表面化しない
生成AIサービスに入力した文章は、社外のサーバーで処理されます。サービスや契約形態によっては入力内容がモデルの学習や品質改善に使われる場合があり、業務上の秘密情報や個人情報を入力すると、社内に留めるべき情報が社外で扱われる状態が生まれます。厄介なのは、入力の瞬間には何も起きないことです。問題が表面化するまで誰も気づかず、後から入力の履歴をたどることも難しくなります。事後の対処が利きにくいからこそ、入力前の線引きをルールとして決めておく必要があります。
著作権のリスクが表面化するのは社外に出す成果物である
生成AIの出力は、既存の文章や画像と似てしまう可能性を排除できません。社内の検討メモに使う分には問題になりにくくても、広告文や公開資料など社外に出す成果物にそのまま使うと、既存の著作物との類似を指摘される余地が残ります。また生成物の多くは参照元が示されないため、内容の正しさや権利関係を後から確かめる手がかりがありません。誰がどの場面で類似を確認するか、参照元をどう残すかは、利用者任せにせずルール側で決める論点です。
誤情報が流れ込むのは確認の観点と確認者が決まっていないからである
生成AIは、事実と異なる内容をもっともらしい文章で出力することがあります。数値や固有名、法令に関わる記述など、正確さが求められる箇所ほど、誤りが混ざったときの影響は大きくなります。問題は誤りが出ること自体ではなく、確認されないまま社内資料や顧客向け文書に流れ込むことです。確認の観点と確認者が決まっていなければ、出力は文章として整って見えるだけに、そのまま使う運用に流れがちです。
全面禁止で対応すると利用は申告されないまま続く
ルールの整備を待たずに、便利さに気づいた社員が個人契約のサービスで業務を進めることがあります。この状態では、どの業務でどの情報が入力されているかを会社側が把握できません。会社の管理が届かないところでAIが使われる状態は、シャドーAIと呼ばれることもあります。ここで全面禁止だけで対応すると、利用は申告されないまま続き、実態の把握はかえって難しくなります。必要なのは、使ってよい条件を示して利用を表に出すことです。
ルールや責任分担の未整理は、利用を広げる場面でも足かせになります。セキュリティの確認、責任の分担、記録の残し方、承認の手順が決まっていないために、試験導入から先へ進めないという停滞も起きます。
社内ルールに盛り込む8項目。それぞれ何を決めるのか
公開されている雛形や実例を見ると、社内規定として書くべき項目はおおむね共通しています。8項目に整理すると、それぞれで決めることは次のとおりです。
| 項目 | 主に決めること |
|---|---|
| 1. 目的・適用範囲 | 何のためのルールか。対象者と対象業務の範囲 |
| 2. 利用してよいサービスの指定と申請手続き | 許可サービスの一覧。新規サービスの申請先と確認の観点 |
| 3. 入力してよい情報の線引き | 入力を禁止する情報の類型。境界例の判定 |
| 4. 出力の確認義務と出典の残し方 | 確認の観点と確認者。参照元と確認記録の残し方 |
| 5. 著作権・知的財産 | 生成物を使える範囲。類似確認の手順 |
| 6. 問題発生時の報告と責任の所在 | 報告の対象と報告先。利用者と管理部門の責任分担 |
| 7. 教育・リテラシー | 教える内容と時期、対象者 |
| 8. 見直しの時期と担当 | 定期見直しの周期。臨時見直しの条件と主管部署 |
項目1 目的と適用範囲の書き方で後続の項目の厳しさが決まる
最初に、何のために生成AIの社内利用を認めるのかを書きます。業務の効率化が目的なのか、活用範囲を見極めるための試行なのかで、後続の項目の厳しさが変わるためです。適用範囲では、正社員だけでなく契約社員、派遣スタッフ、業務委託先まで含めるかを明示します。範囲を書き漏らすと、ルールの対象外とされた人が実務で生成AIを使っている状態が残ります。
項目2 許可サービスの一覧は契約形態まで書き分ける
利用を許可するサービスを名指しで一覧にし、それ以外は申請制にする方式が管理しやすい形です。実例として、SmartHR社が公開している「AIサービスの利用方針」は、公開情報を除き、入力内容が学習に使われないサービスのみ利用を認め、新しいサービスを使いたい場合は申請制としています。なお同社は現行の方針として別途「SmartHR AI活用ポリシー」を公開しており、この記事で参照しているのは技術ブログに掲載された利用方針の記事です。
出典 SmartHR Tech Blog「AIサービスの利用方針を定めました」・2023年4月14日公開、2025年11月18日最終更新・https://tech.smarthr.jp/entry/2023/04/14/161428
一覧には、無料版と有料版、個人アカウントと法人契約の区別も書きます。同じ名前のサービスでも、契約形態によってデータの扱いが違うことがあるためです。あわせて、申請を受けた側が何を確認するか(データの保存先、学習利用の有無、ログの取得、契約条件)も決めておくと、審査のたびに基準がぶれません。
項目3 入力の線引きは禁止類型の列挙だけでは足りない
入力を禁止する情報を類型で列挙します。個人情報、顧客から預かった秘密情報、未公開の財務情報、社外秘の技術情報が代表例です。前掲のSmartHR社の方針も、重要な秘密情報と特定個人情報(マイナンバー)の入力を禁じています。同方針では業務情報・秘密情報・個人情報は申請を経て利用可とされており、情報の区分ごとに可否が分かれます。
ただし、禁止類型の列挙だけでは判断に迷う場面が残ります。顧客名を伏せれば入力してよいのか、社内向けの資料なら全文を要約させてよいのか。こうした境界例の判定は、後述する利用者向けの手引きに「よい例・悪い例」の形で載せると迷いが減ります。線引きの粒度は許可サービスの契約形態によっても変わります。入力が学習に使われない法人契約と個人向けの無料サービスでは、同じ情報でもリスクが違うためです。
項目4 確認の重さは文書の影響度で変える
出力を確認せずに使わないという原則だけでは、実務は動きません。誰が、どの観点で確認するかまで書きます。観点の例は、事実・数値の正しさ、参照元の有無、既存の文章との類似、社内の表記ルールとの整合です。社外に出す文書は利用者本人に加えて上長や担当部署の確認を挟むなど、文書の影響度で確認の重さを変えます。
あわせて、確認した事実の残し方を決めます。どの資料に基づいて生成したか、誰がいつ確認したかが残っていれば、後から問題が見つかったときに原因をたどれます。AIで作成した社内文書は、確認を終えたどの版を正本とするかまで決めておくと、後から参照する人が古い版を使わずに済みます。
項目5 著作権は入力と出力の両面で条件を決める
入力側と出力側では、決めることが違います。入力側では、他社の文章・画像・コードをそのまま入力して加工させる使い方に条件を付けます。出力側では、生成物を使える範囲(社内限定か、社外公開まで認めるか)と、社外に出す場合の類似確認の手順を書きます。法律の解釈をルール本文で展開する必要はありません。実務で必要なのは、判断に迷ったときに法務など専門の窓口へ相談する経路が書かれていることです。
項目6 報告が遅れるほど打てる手は減る
誤って秘密情報を入力した、誤情報を含む資料が社外に出た。こうした事態を想定し、何が起きたら誰に報告するかを決めます。対応の遅れは選べる手を減らすため、報告した人を責めない運用方針もあわせて書いておくと、報告が上がりやすくなります。責任の所在は、成果物として使う判断とその結果には利用した本人と所属部署が責任を持つ、利用環境と体制の整備には管理部門が責任を持つ、のように役割で分けて書きます。
項目7 ルールは配布しただけでは行動に変わらない
教える内容は、禁止の理由、生成AIの誤りの型、出力を確認する手順の3つです。時期は導入時の全体研修に加えて、新入社員・異動者への説明、ルール改定時の周知を組み込みます。後述する国のAI事業者ガイドライン(第1.2版)も、共通の指針の1つに「教育・リテラシー」を挙げています。
項目8 担当が決まっていないルールは最初の改定で止まる
サービスの仕様や利用規約の変更は珍しくなく、新しいサービスの登場も続きます。定期見直しの周期(目安として半年から1年に一度)と、臨時見直しの条件(利用サービスの規約変更、問題の発生、新しい業務での利用開始)、改定を主管する部署を書きます。主管が空欄のまま運用に入ると、規約の変更に気づいた人がいても、改定を起案する先がありません。
サンプル構成。章立ては本則と手引きの二層で組む
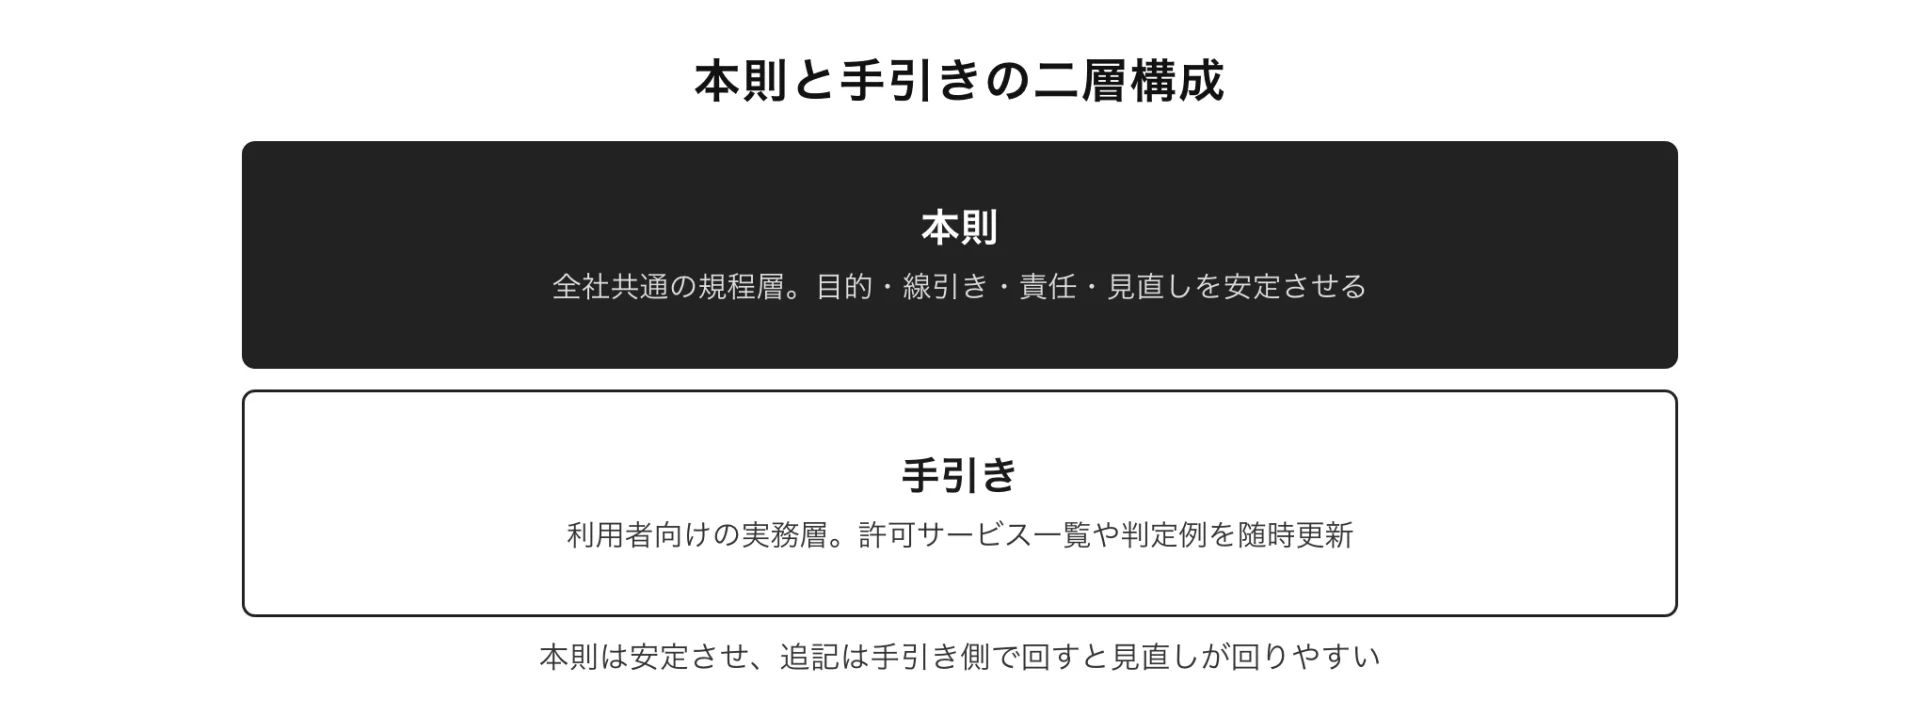
8項目がそろっても、1つの文書にすべてを詰め込むと、承認に時間がかかるうえ利用者にも読まれにくくなります。参考になるのが、規程レベルの「本則」と実務レベルの「手引き」を分ける二層構成です。文書が2つに増えて管理の手間が倍になるように見えますが、承認手続きが要るのは本則だけで、頻繁に変わる部分は手引き側だけを直せば済みます。
章立て例。全社共通の本則と利用者向け手引きに分ける
東京都が2026年3月に公表した「東京都AI導入・活用ガイドライン」(デジタルサービス局)は、目的・位置付け、基本方針、留意事項と対応、標準的な検討プロセス、業務領域別のポイントという構成の本体に対し、職員個々の生成AI利用は別冊「生成AI利用の手引き」を参照する二層になっています。
出典 東京都デジタルサービス局「東京都AI導入・活用ガイドライン」・2026年・https://www.digitalservice.metro.tokyo.lg.jp/documents/d/digitalservice/ai_guideline/
なお東京都は2023年8月に、職員向けの「文章生成AI利活用ガイドライン」をいち早く策定しています。
出典 東京都報道発表・2023年・https://www.spt.metro.tokyo.lg.jp/tosei/hodohappyo/press/2023/08/23/14.html
この二層を企業の社内規定に置き換えると、前章の8項目は次のように割り付けられます。本則(全社共通・改定に承認が要る層)の章立て例です。
- 目的
- 適用範囲
- 基本方針
- 利用できるサービスと申請手続き
- 入力してよい情報・入力してはならない情報
- 出力の確認と出典の残し方
- 著作権・知的財産の取り扱い
- 問題発生時の報告と責任
- 教育
- 判断に迷う場合の相談先と例外の扱い
- 見直し
手引き(利用者向け・機動的に更新する層)に書く内容の例です。
- 許可サービスの一覧と利用開始の手順
- 入力してよい情報の判定例。よい例と悪い例
- 業務別の使い方と確認の観点(文書作成、要約、調査、コード作成など)
- 判断に迷ったときの相談先と報告の連絡先
本則は安定させ、サービスの追加や判定例の追記は手引き側で回します。この役割分担にしておくと、改定のたびに規程の承認手続きを踏む必要がなくなり、見直しが現実に回りやすくなります。
公開の雛形・実例3つ。雛形にないのは自社固有の線引きである
ゼロから書き起こす前に、公開されている雛形と実例を確認しておくと構成の判断が速くなります。
| 名称 | 発行元・公開時期 | 位置づけと特徴 |
|---|---|---|
| 生成AIの利用ガイドライン(第1.1版) | 日本ディープラーニング協会(JDLA)・2023年10月(第1版は2023年5月) | 組織が追加・修正して使う前提の雛形として無料公開 |
| 東京都AI導入・活用ガイドライン | 東京都デジタルサービス局・2026年3月 | 本体と別冊「生成AI利用の手引き」の二層構成。業務領域別のポイントまで示す |
| AIサービスの利用方針 | SmartHR社・2023年4月公開(2025年11月最終更新) | 企業が公開している方針の例。情報区分ごとの可否(重要な秘密情報と特定個人情報は不可、業務情報・秘密情報・個人情報は申請のうえ可)、公開情報を除き学習に使われないサービスに限る条件、新規サービスの申請制 |
出典 日本ディープラーニング協会「生成AIの利用ガイドライン」・2023年・https://www.jdla.org/document/ /東京都デジタルサービス局・2026年(前掲)/SmartHR Tech Blog・2023年(前掲)
JDLAの雛形はそのまま使える完成品としてではなく、自社の業務・契約・許可サービスに合わせて追加・修正する骨格として公開されています。雛形に書かれていないのは、自社の許可サービスや情報分類に沿った線引きです。ルール作りで時間をかけるべきなのは、その書き足しのほうです。
指針の次に開く公開資料4つ。運用の細部と具体化の度合いを見る
AI事業者ガイドラインは何を満たすべきかを示す文書で、確認の手順や条文の粒度までは書かれていません。前章で挙げたJDLA・東京都・SmartHR社と役割が重ならない公開資料として、次の4つがあります。項目ごとの書き足しで手が止まったときに開く先です。
- デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」 政府が生成AIを調達・利活用するときのルールを定めた文書で、別紙に調達チェックシートと契約チェックシートが付いています。対象は政府情報システムですが、項目2で申請を受けた側が何を確認するかを決めるとき、審査項目の下敷きになります
- デジタル庁「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」 テキスト生成AIのリスクを、利用形態とユースケース、システム開発の工程ごとに分けて対策を並べた技術資料です。対象読者には、行政職員以外で自社サービスや業務改善のために導入を検討している人も挙げられています。自社の製品や業務システムに生成AIを組み込む場合の線引きを書くときに効きます。なお内容は前掲の調達・利活用ガイドラインへ統合される予定です
- 文化庁著作権課「AIと著作権に関するチェックリスト&ガイダンス」 生成AIに関わる立場ごとに、著作権のリスクを下げるうえで望ましい取組をチェックリストの形で並べています。項目5で入力側と出力側の条件、社外に出す前の類似確認の手順を書くときの参照点です
- 株式会社メルカリ「メルカリグループAI活用基本ポリシー」「メルカリグループのAIガバナンス」 7つの原則を掲げた方針に加えて、ガバナンス体制図、ルール整備の状況、相談窓口とリスク評価の進め方まで公開されています。項目1・6・8で、目的と責任の所在、見直しの回し方をどこまで書くかを決めるとき、分量の目安になります
出典 デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」(デジタル社会推進標準ガイドラインDS-920)・2026年6月12日改定、初版2025年5月27日・https://www.digital.go.jp/assets/contents/node/information/field_ref_resources/decb64eb-f26e-41cb-8d37-f3dd173108b8/59054b35/20260612_resources_standard_guidelines_guideline_01.pdf /デジタル庁「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」・2024年5月29日公開、2025年6月6日最終更新・https://www.digital.go.jp/resources/generalitve-ai-guidebook /文化庁著作権課「AIと著作権に関するチェックリスト&ガイダンス」・2024年7月31日・https://www.bunka.go.jp/seisaku/chosakuken/pdf/94097701_01.pdf /株式会社メルカリ「メルカリグループAI活用基本ポリシー」「メルカリグループのAIガバナンス」・2026年4月1日公開・https://about.mercari.com/ai-policy/ ・https://about.mercari.com/ai-governance/ 。いずれも2026年8月6日取得
国と官公庁の資料は、どの組織にも当てはめられる抽象度で書かれています。民間企業の公開事例は、自社の事業に合わせて具体化された姿です。前者で項目の抜けを点検し、後者で書く分量の見当をつけると、白紙から起こすより判断が速くなります。
AI事業者ガイドライン(第1.2版)とどう対応させるか
社内ルールを作る際に参照すべき国の現行指針が「AI事業者ガイドライン(第1.2版)」です。総務省と経済産業省が2026年3月31日に公表し、AIに関わる主体を開発者・提供者・利用者の3つに整理しています。自社でAIを開発せず業務で生成AIを使う企業は、このうち「AI利用者」に当たります。ガイドラインは3主体に共通する「10の共通の指針」として、人間中心、安全性、公平性、プライバシー保護、セキュリティ確保、透明性、アカウンタビリティ、教育・リテラシー、公正競争確保、イノベーションを挙げています。
出典 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」・2026年・概要 https://www.soumu.go.jp/main_content/001064299.pdf /本編 https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/pdf/20260331_1.pdf
10の共通の指針と社内ルール項目は一対一では対応しない
10の指針は3主体に共通の理念として書かれているため、社内ルールの項目とは一対一では対応しません。それでも、自社ルールがどの指針を受け止めているかを整理しておくと、抜けの点検と社外への説明の両方に使えます。次の対応は8項目に引きつけた目安であり、厳密な適合を示すものではありません。詳細は本編と付属のチェックリストで確認してください。
| 10の共通の指針 | 社内ルールでの主な受け皿(8項目との対応の目安) |
|---|---|
| 人間中心 | 目的・適用範囲。何のために使い、最終的な判断を人が担うことを明記する |
| 安全性 | 出力の確認義務。誤情報を含む前提で確認の観点と確認者を決める |
| 公平性 | 判断に迷う場面の線引き。人の判断を介在させる場面を決める(詳細は次章) |
| プライバシー保護 | 入力してよい情報の線引き。個人情報の入力禁止 |
| セキュリティ確保 | 利用してよいサービスの指定と申請手続き。データの扱いの確認 |
| 透明性 | 出力の出典の残し方。何に基づく生成かをたどれる形にする |
| アカウンタビリティ | 問題発生時の報告と責任の所在。ルールの公表と記録の保管 |
| 教育・リテラシー | 教育・リテラシー(そのまま対応) |
| 公正競争確保 | 社内利用ルールへの直接の対応は薄い。サービス選定や取引の場面で参照 |
| イノベーション | 見直しの時期と担当。禁止一辺倒にせず活用の余地を残す設計 |
10の指針のうち「アカウンタビリティ」には、AIガバナンスに関するポリシーの策定・公表と、関係する情報を文書化して一定期間保管し参照できる状態にしておくことが挙げられています。社内ルールを定めて公表し、利用と確認の記録を残すという運用は、この指針とそのまま重なります。
出典 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」概要・2026年(前掲)
法的義務ではなく自主的な取組。リスクに応じて濃淡を決める
AI事業者ガイドラインは、法的義務として何かを課す文書ではなく、事業者の自主的な取組を支援する指針という位置づけです。同時に、リスクベースアプローチという考え方を採っており、すべての項目を一律の厳しさで書くことは求めていません。扱う情報の機密性や業務の影響度に応じて、自社ルールの濃淡を決めてよいということです。個人情報を扱う部門は入力の線引きを厳しく、公開情報しか扱わない業務は確認の手順を軽く、という設計は指針の考え方に沿っています。
版の更新も続いています。第1.0版が2024年4月19日、第1.1版が2025年3月28日、第1.2版が2026年3月31日と、ほぼ毎年のペースで改版されてきました。
出典 総務省「AI事業者ガイドライン(第1.1版)」・2025年・https://www.soumu.go.jp/main_content/001002576.pdf
参照する側の社内ルールも、指針の改版に合わせて見直す前提で作っておく必要があります。
形骸化させない運用。禁止リストの外側まで書けているか
ルールの整備でつまずきやすいのは、作る段階よりも作った後です。配布して研修を1回行い、その後は誰も開かないという状態を避けるには、更新の回し方、判断に迷う場面の線引き、教育の3つを運用で押さえます。
社内ルールは完成した規程ではなく更新し続ける文書である
AI事業者ガイドライン自体が、状況の変化に応じて更新を続ける文書として運用されており、実際に約1年ごとに版を重ねています。社内ルールの前提も同じ速度で動きます。許可サービスの規約変更、新しいサービスの登場、利用範囲の拡大と、前提は作った時点から変わり続けます。
更新を続けるために置くのが、8項目の最後の見直し条項と、本則・手引きの二層構成です。定期と臨時の見直し条件を本則に書き、日々の追記は手引き側で回します。改定履歴が積み重なっている状態は、不備ではなく正常です。
禁止リストの外側。判断に迷う場面の線引きを書く
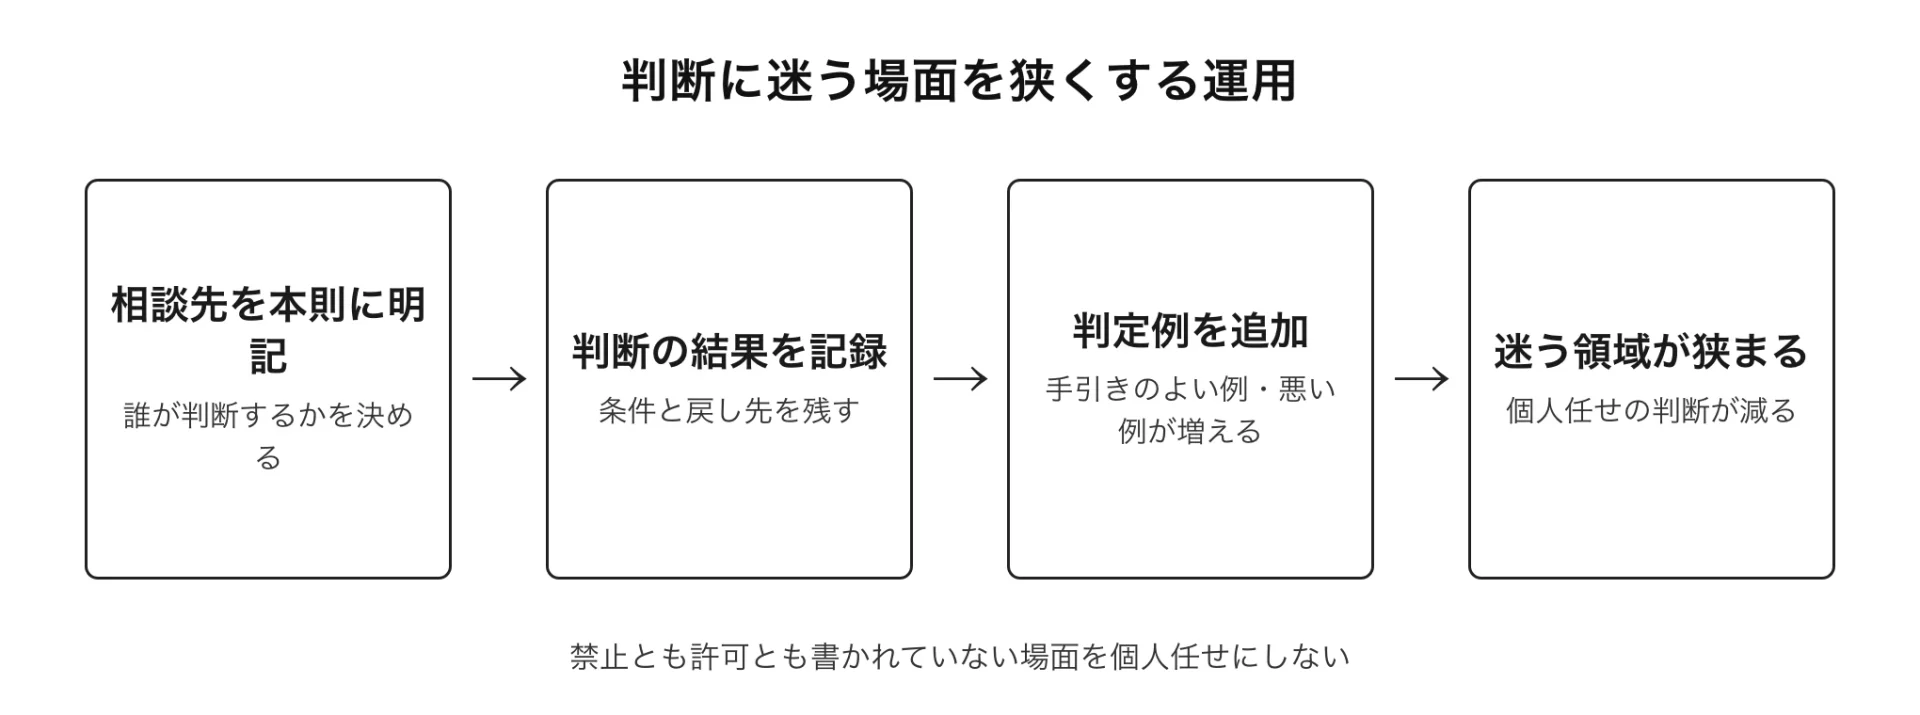
禁止事項の一覧は書きやすく、多くのルールで最初に充実する部分です。しかし実務で問題になるのは一覧の外側です。顧客名を伏せた要約なら入力してよいのか。生成した文章を手直しすればそのまま提案書に載せてよいのか。禁止とも許可とも書かれていない場面で、判断は個人任せになります。
ルールに書くべきは、この場面で誰が判断するか、その場で決めきれないときに誰へ戻すかです。相談先を1つ決めて本則に明記し、判断した結果を記録して手引きの判定例に追加していきます。この繰り返しで、判断に迷う領域は運用とともに狭くなります。判断の記録には、誰の判断か、どの条件で有効か、例外のときの戻し先、更新日と確認者を残しておくと、後から参照する人が条件ごと引き継げます。
AI事業者ガイドラインの「公平性」の指針にも、AIに単独で判断させるだけでなく、適切なタイミングで人間の判断を介在させる利用を検討する、という記載があります。
出典 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」概要・2026年(前掲)
どの場面で人の判断を挟むかを先に決めておくことは、指針との対応の面でも、判断の質を保つ面でも中心的な論点です。複数の手順を自動で進めるAIエージェントの利用が視野に入るほど、どこまで自動で進めてよいか、例外のときに誰へ戻すかという条件の設計は重くなります。
規程の配布と誓約書だけでは線引きの理由が伝わらない
配布と署名で手続きを終えると、守るべき形式は残っても、なぜその線を引いたのかは伝わりません。禁止の背景にあるリスク、生成AIの誤りの型、確認の具体的な手順を、境界例を使った演習で教えると、ルールの文言が実務の行動につながります。改定のたびに変更点を周知する仕組みも欠かせません。
AI事業者ガイドラインも共通の指針の1つ「教育・リテラシー」で、AIを利用する側に十分なレベルのAIリテラシーを確保する措置を求めています。
出典 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」概要・2026年(前掲)
教育は単発の研修では完結せず、文書の正本管理や社内ナレッジの整備と一体で設計する必要があります。
よくある質問
生成AIの社内ルールはどの部署が作ればよいのか
社内ルールの作成は1部署では完結しにくく、情報システム、法務、実際に使う現場の3者の関与が要ります。サービスのデータの扱いを評価できるのは情報システム、契約や権利関係を判断できるのは法務、線引きが実務に合うかを検証できるのは現場だからです。ただし主管は1つに定めます。情報システム部門かDX推進の担当部署が主管し、法務と現場が確認者として入る体制が動かしやすい形です。現場を外すと、実務に合わない線引きが守られないルールを生みます。
公開されている雛形をそのまま使ってもよいのか
JDLAの『生成AIの利用ガイドライン』は、組織が追加・修正して使う前提で公開されている雛形です。骨格として使うこと自体は公開の趣旨に沿っています。ただし、許可するサービスの指定、自社の情報分類に沿った入力の線引き、相談先と報告先という自社固有の部分は、雛形には書かれていません。雛形で構成を確保し、固有部分を書き足して初めて社内規定として機能します。
禁止事項だけを並べた短いルールでは足りないのか
出発点としては機能します。何も決まっていない状態と比べれば、禁止事項と相談先だけの1枚でも利用を表に出す効果があります。足りないのは、禁止の外側で判断に迷う場面の扱い、出力の確認義務、問題発生時の報告手順です。この3つがないと、グレーゾーンの判断が個人任せになり、問題が起きたときの初動も決まりません。まず短い版を出し、運用しながら8項目に育てる二段階の進め方も選択肢になります。
AI事業者ガイドラインに従わないとどうなるのか
AI事業者ガイドラインは法的義務ではなく、事業者の自主的な取組を支援する指針です。従わないことに対する罰則を定める性質の文書ではありません。一方で、取引先や顧客からAI利用の管理体制を問われる場面では参照点になります。10の共通の指針と自社ルールの対応を整理しておくと、社外への説明で根拠を示しやすくなります。
社内ルールはどのくらいの頻度で見直せばよいのか
目安として半年から1年に一度の定期見直しに、臨時見直しの条件を組み合わせる設計が現実的です。参照点となるAI事業者ガイドライン自体、第1.0版(2024年4月)から第1.2版(2026年3月)までほぼ毎年更新されています。定期だけに頼らず、利用サービスの規約変更、問題の発生、新しい業務での利用開始を臨時見直しの条件として本則に書いておくと、実態と文書の差が開きにくくなります。
ルールが機能するかは禁止の外側で決まる
社内ルールが機能するかどうかは、禁止事項をどれだけ網羅したかではなく、そこに書かれていない場面をどう扱うかで決まります。
- ルールが必要な理由は、入力による情報漏えい・著作権・誤情報の3リスクに加え、ルール不在のまま個人利用が先行して実態が見えなくなること
- 盛り込む項目は目的・適用範囲から見直しまでの8項目。利用してよいサービスの指定と入力情報の線引きが実務の中心
- 章立ては全社共通の本則と利用者向け手引きの二層が実用的。JDLAの雛形、東京都、SmartHR社の公開実例を参照できる
- 書き足しの段階では、国・官公庁の実務資料と民間企業の公開事例が、どこまで具体化するかの目安になる
- AI事業者ガイドライン(第1.2版)の10の共通の指針は法的義務ではなく、リスクに応じて自社の濃淡を決めてよい。対応表を作ると点検と社外説明に使える
- 形骸化を防ぐ鍵は3つ。更新し続ける文書として扱う、禁止リストの外側で誰が判断し例外を誰へ戻すかを書く、教育とセットで運用する
ルール作りのゴールは文書の完成ではありません。判断に迷う場面で立ち止まり、決められた相談先に確かめるという行動が定着したとき、ルールは利用を縛る文書ではなく、安心して使える範囲をはっきりさせる文書になります。まず8項目の骨格を作り、自社固有の線引きを書き足すところから始めてみてください。
関連記事
- AI導入が進まない理由 部署間の継ぎ目と暗黙知の壁
- AIでマニュアルを作る方法
- 生成AI時代のナレッジマネジメントとは
SNSでシェアする


各種お問い合わせ